KUMA SIEM
Kaspersky Unified Monitoring and Analysis Platform (KUMA) предназначена для централизованного сбора, анализа и корреляции событий информационной безопасности из различных источников данных с целью выявления потенциальных киберинцидентов и их оперативного нейтрализации. Основная задача процесса интеграции фидов Solar TI Feeds в KUMA заключается в организации эффективного сбора и обработки CSV-файлов, генерируемых агентом Solar TI Feeds Agent.
Предварительные требования
- Установленный и настроенный агент Solar TI Feeds Agent на системе-источнике
- Доступ к KUMA SIEM с правами администратора
- Скачанный пакет экспертизы "KUMA_4rays TI Cloud SIEM Content" для KUMA (скачать)
Импорт контента в KUMA SIEM
Начало работы
Для начала работ по настройке требуется импортировать в SIEM package контента "KUMA_4rays TI Cloud SIEM Content" в тенант Shared
В набор входят следующие объекты (по умолчанию находятся в директории 4rays TI Cloud):
Нормализаторы:
- [4rays] TI Cloud IOC Normalizer
Активные листы:
- [4rays] Config_TI IP IOC List
- [4rays] Config_TI Domain and URL IOC List
- [4rays] Config_TI Hash IOC List
- [4rays] Tech_TI IOC Hits Statistics
- [4rays] Tech_TI IOC Tracking Activity
- [4rays] Tech_Alert Stop List
Фильтры:
- [4rays] External Source IP Address
- [4rays] External Destination IP Address
- [4rays] Event from Detection System
- [4rays] Has a hash-sum
Словари:
- [4rays] Config_TI Cloud Parameters
- [4rays] Exclusion_TI Cloud
Поля расширенной схемы событий:
- S.4rays_EventCategory
Правила корреляции, тип operational:
- [4rays] Profile_TI IP IOC Add
- [4rays] Profile_TI IP IOC Delete
- [4rays] Profile_TI Domain or URL IOC Add
- [4rays] Profile_TI Domain or URL IOC Delete
- [4rays] Profile_TI Hash IOC Add
- [4rays] Profile_TI Hash IOC Delete
Правила корреляции, тип simple:
- [4rays] Tech_TI IP IOC Collect Hits Statistics
- [4rays] Tech_TI Domain or URL IOC Collect Hits Statistics
- [4rays] Tech_TI Hash IOC Collect Hits Statistics
- [4rays] Tech_TI IOC Detected
- [4rays] Alert_TI IOC Detected
- [4rays] NoAlert_High_TI IOC Detected
- [4rays] NoAlert_Medium_TI IOC Detected
Правила сегментации:
- [4rays] TI IOC Alert Generator
Также необходимо импортировать поле расширенной схемы событий из файла KUMA_4raysT TI Cloud extended-fields.json.
Для этого выполните следующие действия: Параметры → Расширенная схема событий → Импорт.
Описание контента загрузки фидов
Часть контента SIEM, предназначенная для загрузки и предварительной обработки фидов из CSV-файлов, формируемых агентом, представлена следующими логическими блоками:
Нормализация фидов
- [4rays] TI Cloud IOC Normalizer — нормализатор для обработки записей о фидах всех типов. Поступающие из фидов индикаторы проходят дополнительную обработку по полю Value.
Конфигурационные активные листы с данными о фидах
- [4rays] Config_TI IP IOC List — конфигурационный активный лист для хранения индикаторов типов IPV4, SOCKETV4, IPV6 и SOCKETV6
- [4rays] Config_TI Domain and URL IOC List — конфигурационный активный лист для хранения индикаторов типов DOMAIN и URL
- [4rays] Config_TI Hash IOC List — конфигурационный активный лист для хранения индикаторов типов MD5, SHA1 и SHA256
Конфигурационные активные листы не имеют ограничений по TTL, релевантность и актуальность записей в данном формате интеграции определяется на стороне платформы TI Cloud. Поддержание актуального содержимого на стороне SIEM осуществляется на основе действий по полю Action.
Правила для актуализации конфигурационных активных листов
Правила для активного листа [4rays] Config_TI IP IOC List:
- [4rays] Profile_TI IP IOC Add — правило для обработки действий по добавлению (CREATE) и обновлению (UPDATE) записей индикаторов типов IPV4, SOCKETV4, IPV6 и SOCKETV6
- [4rays] Profile_TI IP IOC Delete — правило для обработки действий по удалению (DELETE) записей индикаторов типов IPV4, SOCKETV4, IPV6 и SOCKETV6
Правила для активного листа [4rays] Config_TI Domain and URL IOC List:
- [4rays] Profile_TI Domain or URL IOC Add — правило для обработки действий по добавлению (CREATE) и обновлению (UPDATE) записей индикаторов типов DOMAIN и URL
- [4rays] Profile_TI Domain or URL IOC Delete — правило для обработки действий по удалению (DELETE) записей индикаторов типов DOMAIN и URL
Правила для активного листа [4rays] Config_TI Hash IOC List:
- [4rays] Profile_TI Hash IOC Add — правило для обработки действий по добавлению (CREATE) и обновлению (UPDATE) записей индикаторов типов MD5, SHA1 и SHA256
- [4rays] Profile_TI Hash IOC Delete — правило для обработки действий по удалению (DELETE) записей индикаторов типов MD5, SHA1 и SHA256
Настройка контента загрузки фидов
Для настройки контента по загрузке фидов в списки SIEM необходимо выполнить следующие шаги:
Настройка процесса актуализации конфигурационных списков
-
Привяжите к коррелятору, через который планируется обработка фидов, набор операционных корреляционных правил для актуализации конфигурационных активных листов:
- [4rays] Profile_TI IP IOC Add
- [4rays] Profile_TI IP IOC Delete
- [4rays] Profile_TI Domain or URL IOC Add
- [4rays] Profile_TI Domain or URL IOC Delete
- [4rays] Profile_TI Hash IOC Add
- [4rays] Profile_TI Hash IOC Delete
-
Обновите конфигурацию коррелятора для активации указанных корреляционных правил и связанных с ними активных листов.
Настройка сбора и обработки фидов
Для настройки коллектора и нормализатора для сбора и обработки событий о поступлении новых индикаторов в фидах требуется выполнить следующие действия:
-
В необходимом тенанте создайте и настройте коллектор
[4rays] TI Cloud IOC Collector, который по мере генерации новых CSV-файлов в отдельной директории на системе, где запущен агент 4rays, будет осуществлять сбор и передачу их содержимого на сторону SIEM. Именование CSV-файлов и директория их размещения определяются настройками блокаCSVSink(file.name,file.ext) и параметрами монтирования тома агента (директория/workdir/artifacts). -
В параметрах парсинга событий укажите нормализатор
[4rays] TI Cloud IOC Normalizer. -
В параметрах коллектора укажите коррелятор, через который планируется обработка фидов, в качестве получателя событий. Рекомендуется также указывать в качестве получателя систему хранения событий для дальнейшей проверки их поступления.
Настройка агента Solar TI Feeds
Агент Solar TI Feeds Agent формирует CSV-файлы с индикаторами на основе данных, получаемых из Solar TI Feeds API. Со стороны агента логика интеграции с KUMA SIEM идентична логике интеграции с MaxPatrol SIEM и использует ту же конфигурацию. Конфигурация состоит из двух pipeline: feeds-api (загрузка данных из API) и siem (выгрузка данных в CSV-файлы).
Полный код конфигурационного файла агента
📄 Нажмите, чтобы показать/скрыть siem_pipeline.pkl
amends "package://pkg.pkl-lang.org/github.com/pipelane/pipelaner/pipelaner@1.3.1#/Pipelaner.pkl"
import "package://pkg.pkl-lang.org/github.com/pipelane/pipelaner/pipelaner@1.3.1#/source/Components.pkl"
import "../pkl/internal/agent.pkl"
import "../pkl/internal/templates.pkl"

pipelines {
  new Components.Pipeline {
    name = "feeds-api"
    inputs {
      new agent.FeedsAPIGenerator {
        name = "feeds-api-generator"
        server = templates.TICApiCfg
        schedule = (read?("env:TIC_AGENT_API_POOL_INTERVAL") ?? 3600).toInt().s
        filter = new agent.FeedsAPIRequestParams {
          fields = new Listing {
            "all"
          }
          pagination = new agent.Pagination {
            limit = (read?("env:TIC_AGENT_API_BATCH_SIZE") ?? 1000).toInt()
          }
        }
      }
    }
    sinks {
      new agent.FeedsDBSink {
        name = "feeds-db-sink"
        inputs {
          "feeds-api-generator"
        }
      }
    }
  }

  new Components.Pipeline {
    name = "siem"
    inputs {
      new agent.FeedsDBGenerator {
        name = "siem-feeds-db-generator"
        schedule = (read?("env:TIC_AGENT_DB_POOL_INTERVAL") ?? 600).toInt().s
        delay = (read?("env:TIC_AGENT_DB_START_DELAY") ?? 60).toInt().s
        batchSize = (read?("env:TIC_AGENT_DB_BATCH_SIZE") ?? 100).toInt()
        batchDelay = (read?("env:TIC_AGENT_DB_BATCH_DELAY") ?? 100).toInt().ms
      }
      new agent.FeedsDBFailedGenerator {
        name = "siem-feeds-db-failed-generator"
        feedGenName = "siem-feeds-db-generator"
      }
    }
    sinks {
      new agent.CSVSink {
        name = "csv-sink"
        inputs {
          "siem-feeds-db-generator"
          "siem-feeds-db-failed-generator"
        }
        columns {
          "*"
        }
        file {
          mode = "rolling"
        }
        maxLines = 10_000
        idleTO = 30.min
        withHeaders = false
        useJSON = true
      }
    }
  }
}

settings = templates.baseSettings
Структура pipeline
| Pipeline | Назначение |
|---|---|
feeds-api | Загрузка данных из Solar TI Feeds API и сохранение в локальную SQLite-базу |
siem | Чтение данных из базы и выгрузка в CSV-файлы для последующего сбора SIEM |
Параметры CSVSink
| Параметр | Тип данных | Значение по умолчанию | Описание |
|---|---|---|---|
columns | Listing<String> | — | Список колонок для выгрузки. В конфигурации указывается "*" (все колонки) |
withHeaders | Boolean | true | Выгружать ли заголовки в CSV. В конфигурации указывается false |
useJSON | Boolean | false | Использовать ли JSON-формат записей. В конфигурации указывается true |
maxLines | Int | 0 | Количество строк в одном файле. Если превышено — создаётся новый файл |
idleTO | Duration | 0.s | Время без новых данных. Если превышено — создаётся новый файл |
file | FileCfg | — | Настройки файлового вывода (см. ниже) |
Параметры FileCfg (настройки файлового вывода)
| Параметр | Тип данных | Значение по умолчанию | Описание |
|---|---|---|---|
name | String | "out" | Имя файла |
ext | String | "csv" | Расширение файла |
mode | FileMode | "append" | Режим работы с файлом. В данной конфигурации всегда должно быть "rolling" |
maxFiles | Int | 0 | Ротация: сколько файлов хранить |
maxAge | Int | 0 | Ротация: как долго хранить файлы |
cleanInterval | Duration | 1.d | Периодичность запуска ротации |
Переменные окружения
Для работы интеграции необходимо определить следующие переменные окружения (используются в конфигурационном файле агента):
| Переменная | Назначение | Значение по умолчанию |
|---|---|---|
TIC_AGENT_API_POOL_INTERVAL | Интервал опроса Solar TI Feeds API (в секундах) | 3600 |
TIC_AGENT_API_BATCH_SIZE | Размер пакета при загрузке из API | 1000 |
TIC_AGENT_DB_POOL_INTERVAL | Интервал чтения из локальной БД (в секундах) | 600 |
TIC_AGENT_DB_START_DELAY | Задержка перед первым чтением из БД (в секундах) | 60 |
TIC_AGENT_DB_BATCH_SIZE | Размер пакета при чтении из БД | 100 |
TIC_AGENT_DB_BATCH_DELAY | Задержка между пакетами при чтении из БД (в миллисекундах) | 100 |
Результат работы агента
При запуске агента в смонтированной директории /workdir/artifacts начнут появляться CSV-файлы с индикаторами. Имя и расширение файлов задаются параметрами file.name и file.ext блока CSVSink, а момент создания нового файла определяется параметрами maxLines и idleTO.
При настройке коллектора [4rays] TI Cloud IOC Collector в KUMA SIEM необходимо указать путь к этой директории — /workdir/artifacts, чтобы SIEM мог обнаруживать и забирать вновь создаваемые CSV-файлы.
Запуск агента Solar TI Feeds
После выполнения настроек в SIEM, описанных на предыдущих шагах, необходимо запустить агент Solar TI Feeds Agent на системе для генерации CSV-файлов с фидами (подробнее см. Руководство пользователя по работе с агентом).
После запуска агента будет сформирована первичная выгрузка, содержащая актуальную и полную на данный момент базу фидов TI Feeds. В зависимости от объёма базы первичная выгрузка может быть разбита на несколько CSV-файлов (это определяется параметрами maxLines и idleTO блока CSVSink).
Следующие файлы будут содержать записи только о тех индикаторах в фидах, для которых произошли изменения со времени предыдущего обновления.
Проверка работоспособности загрузки фидов в списки
Фиды поступают в SIEM в виде событий, после нормализации доступны для поиска следующими способами:
Ресурсы → Активные сервисы → Коллекторы → [4rays] TI Cloud IOC Collector → Перейти к событиям
Или выполните поиск по фильтру: События → Поиск по фильтру: DeviceVendor = 'Solar Security' AND DeviceProduct = '4rays TI Cloud'
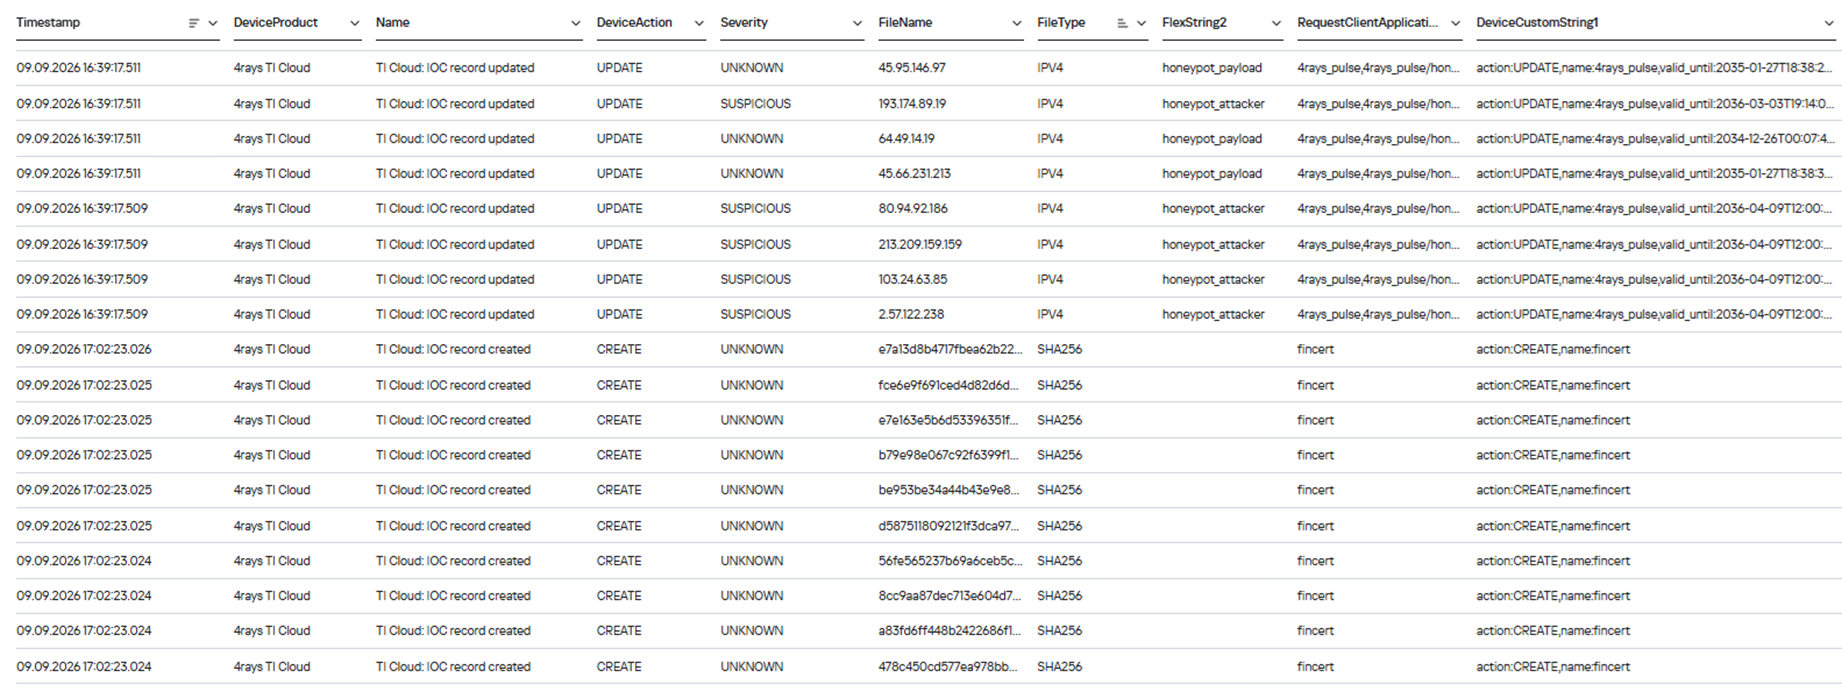
После проверки наличия нормализованных событий требуется проверить заполнение конфигурационных списков: Ресурсы → Активные сервисы → Корреляторы → [выбрать коррелятор, выбранный для обработки фидов] → Перейти к активным листам → найти листы по маске [4rays] Config_TI *
Описание детектирующего контента
Технические поля корреляционного события
| Поле | Описание |
|---|---|
| CorrelationRuleName | Имя корреляционного правила |
| AttackerHostID | Значение индикатора |
| VictimHostID | Хост, взаимодействовавший с индикатором |
| FlexString1 | Информация о взаимодействии |
| FlexString2 | Информация об индикаторе |
| S.4rays_EventCategory | Тэг, указывающий на получение события от СЗИ |
| Priority | Критичность срабатывания |
Контент для детектирования взаимодействий с фидами
[4rays] Tech_TI IP IOC Collect Hits Statistics
Порядок срабатывания правила корреляции — 1.
| Проверяемые поля базового события | Тип паттерна проверки | Логика правила | Назначение технических полей | Генерация корреляционного события | Генерация алерта |
|---|---|---|---|---|---|
| SourceAddress | IPAddress | SourceAddress удовлетворяет фильтру [4rays] External Source IP Address И паттерн присутствует в листе [4rays] Config_TI IP IOC List | Message = "4rays TI Cloud: IOC hit added to statistics" Code = [зона сработавшего фида] S.4rays_EventCategory = "4rays: Events from Attack Detection System" (см. примечание 1) | нет | нет |
| DestinationAddress, DestinationPort | IPAddress, port | DestinationAddress удовлетворяет фильтру [4rays] External Destination IP Address И один из паттернов присутствует в листе [4rays] Config_TI IP IOC List | — | — | — |
Примечания:
- Заполнение поля
S.4rays_EventCategoryосуществляется согласно фильтру[4rays] Event from Detection System, содержимое которого доступно для изменения с учетом СЗИ инфраструктуры (по умолчанию фильтр заполнен условиями на события наиболее распространённых источников категории СЗИ). - Технические правила Collect Hits Statistics:
- проводят фильтрацию активности, заданной в словаре исключений
[4rays] Exclusion_TI Cloud; - заполняют информационный профиль срабатываний
[4rays] Tech_TI IOC Hits Statistics(TTL = 30d), анализ которого позволяет увидеть все взаимодействия с фидами за последние 30 суток; - заполняют технический лист
[4rays] Tech_TI IOC Tracking Activity(TTL = 2d), который используется для генерации статистических корреляций.
- проводят фильтрацию активности, заданной в словаре исключений
- Технические правила Collect Hits Statistics сохраняют корреляционное событие только в случае, если сработало правило третьего порядка. Поле
Nameдобавлено в агрегацию для реализации механизма категоризации по полюS.4rays_EventCategory, имя правила корреляции доступно в полеCorrelationRuleName.
[4rays] Tech_TI Domain or URL IOC Collect Hits Statistics
Порядок срабатывания правила корреляции — 1.
| Проверяемые поля базового события | Тип паттерна проверки | Логика правила | Назначение технических полей | Генерация корреляционного события | Генерация алерта |
|---|---|---|---|---|---|
| DestinationDnsDomain | Domain | Один из паттернов присутствует в листе [4rays] Config_TI Domain and URL IOC List | Message = "4rays TI Cloud: IOC hit added to statistics" Code = [зона сработавшего фида] S.4rays_EventCategory = "4rays: Events from Attack Detection System" (см. примечание 1) | нет | нет |
| DestinationHostName | Domain | Один из паттернов присутствует в листе [4rays] Config_TI Domain and URL IOC List | — | — | — |
| RequestUrl | URL | Один из паттернов присутствует в листе [4rays] Config_TI Domain and URL IOC List | — | — | — |
Примечания: аналогичны примечаниям для правила [4rays] Tech_TI IP IOC Collect Hits Statistics.
[4rays] Tech_TI Hash IOC Collect Hits Statistics
Порядок срабатывания правила корреляции — 1.
| Проверяемые поля базового события | Тип паттерна проверки | Логика правила | Назначение технических полей | Генерация корреляционного события | Генерация алерта |
|---|---|---|---|---|---|
| FileHash | Hash (md5, sha-1, sha-256) | FileHash удовлетворяет фильтру [4rays] Has a hash-sum И паттерн присутствует в листе [4rays] Config_TI Hash IOC List | Message = "4rays TI Cloud: IOC hit added to statistics" Code = [зона сработавшего фида] S.4rays_EventCategory = "4rays: Events from Attack Detection System" (см. примечание 1) | нет | нет |
| OldFileType | Hash (md5, sha-1, sha-256) | OldFileType удовлетворяет фильтру [4rays] Has a hash-sum И паттерн присутствует в листе [4rays] Config_TI Hash IOC List | — | — | — |
Примечания: аналогичны примечаниям для правила [4rays] Tech_TI IP IOC Collect Hits Statistics.
[4rays] Tech_TI IOC Detected
Порядок срабатывания правила корреляции — 2.
| Логика правила | Назначение технических полей | Генерация корреляционного события | Генерация алерта |
|---|---|---|---|
| Message = "4rays TI Cloud: IOC hit added to statistics" И S.4rays_EventCategory = "4rays: Events from Attack Detection System" | Message = "4rays TI Cloud: IOC detected" Code = High, если Code = MALICIOUS, иначе — Code = Medium | нет | нет |
| Message = "4rays TI Cloud: IOC hit added to statistics" И Code = MALICIOUS | Message = "4rays TI Cloud: IOC detected" Code = High | — | — |
| Message = "4rays TI Cloud: IOC hit added to statistics" И Code = SUSPICIOUS | Message = "4rays TI Cloud: IOC detected" Code = Medium | — | — |
| Message = "4rays TI Cloud: IOC hit added to statistics" И Code = UNKNOWN И выполняется хотя бы одно из условий: 1. В течение 2 суток зафиксировано ≥ N событий взаимодействия: • конкретного хоста с любым из фидов базы ИЛИ • конкретного индикатора зоны UNKNOWN с любым из хостов 2. На протяжении ≥ M последних суток фиксируются взаимодействия: • конкретного хоста с любым из фидов базы ИЛИ • конкретного индикатора зоны UNKNOWN с любым из хостов | Message = "4rays TI Cloud: IOC detected" Code = Medium | — | — |
Пороговые значения N и M задаются в словаре [4rays] Config_TI Cloud Parameters.
Примечания:
- Пороговые значения срабатываний определяются в конфигурационном словаре
[4rays] Config_TI Cloud Parameters(по умолчанию параметр N = 10 событий, параметр M = 3 суток); - Правило фиксирует срабатывание в стоп-листе
[4rays] Tech_Alert Stop List(TTL = 1h), ограничивая генерацию корреляционных событий, при этом срабатывания доступны для анализа в активном листе[4rays] Tech_TI IOC Hits Statistics; - Правило сохраняет корреляционное событие только в случае, если сработало правило третьего порядка.
[4rays] Alert_TI IOC Detected
Порядок срабатывания правила корреляции — 3.
| Логика правила | Генерация корреляционного события | Генерация алерта |
|---|---|---|
| Message = "4rays TI Cloud: IOC detected" И Code = High | Корреляционное событие с критичностью High | Алерт с критичностью High (см. примечание) |
Примечания:
- Для настройки алерта требуются дополнительные действия, описанные в инструкции по настройке контента;
- Уникальными ключевыми полями алерта является комбинация полей
VictimHostIDиAttackerHostID.
[4rays] NoAlert_High_TI IOC Detected
Порядок срабатывания правила корреляции — 3.
| Логика правила | Генерация корреляционного события | Генерация алерта |
|---|---|---|
| Message = "4rays TI Cloud: IOC detected" И Code != High И S.4rays_EventCategory = "4rays: Events from Attack Detection System" | Корреляционное событие с критичностью High | нет |
[4rays] NoAlert_Medium_TI IOC Detected
Порядок срабатывания правила корреляции — 3.
| Логика правила | Генерация корреляционного события | Генерация алерта |
|---|---|---|
| Message = "4rays TI Cloud: IOC detected" И Code != High И S.4rays_EventCategory != "4rays: Events from Attack Detection System" | Корреляционное событие с критичностью Medium | нет |
Настройка детектирующего контента
Для настройки контента детектирования необходимо выполнить следующие шаги:
Настройка технической категории для событий СЗИ
Для повышения критичности срабатываний предназначен фильтр [4rays] Event from Detection System. Событиям от СЗИ, попадающим под этот фильтр, на корреляторе назначается техническая категория в поле расширенной схемы событий S.4rays_EventCategory.
-
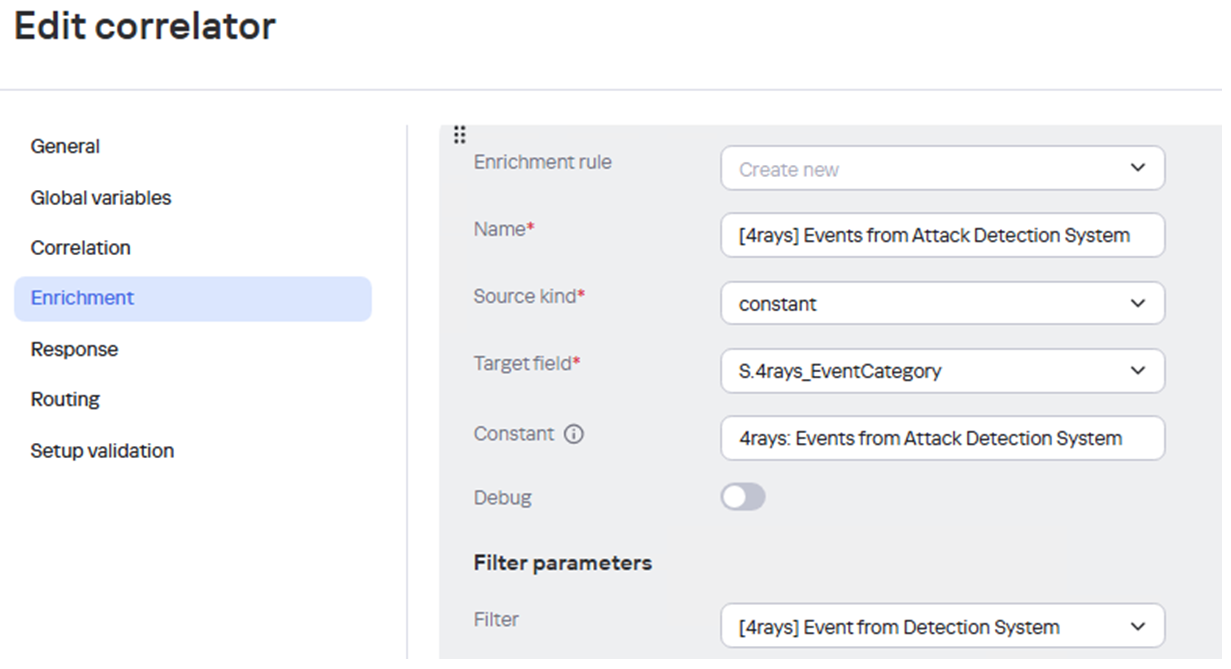
Для настройки категории добавьте обогащение на каждом из корреляторов, на котором планируется работа детектирующих правил: Ресурсы → Активные сервисы → Корреляторы → [выбрать коррелятор] → Редактирование коррелятора → Обогащение событий → Добавить обогащение.
-
Заполните основные поля следующими значениями (Рисунок 8):
- Название:
[4rays] Events from Attack Detection System - Исходный тип: константа
- Целевое поле:
S.4rays_EventCategory - Константа:
4rays: Events from Attack Detection System - Фильтр:
…/4rays TI Cloud/[4rays] Event from Detection System
- Название:
- Сохранить выполненные изменения.
Настройка правил логики детектирования
Для настройки логики детектирования привяжите указанные ниже правила к каждому из корреляторов, которыми обрабатываются проверяемые события:
- [4rays] Tech_TI IP IOC Collect Hits Statistics
- [4rays] Tech_TI Domain or URL IOC Collect Hits Statistics
- [4rays] Tech_TI Hash IOC Collect Hits Statistics
- [4rays] Tech_TI IOC Detected
Настройка правил логики оповещения
-
Привяжите указанные ниже правила к каждому из корреляторов, которыми обрабатываются проверяемые события:
- [4rays] Alert_TI IOC Detected
- [4rays] NoAlert_High_TI IOC Detected
- [4rays] NoAlert_Medium_TI IOC Detected
-
При необходимости настройки алертов выполните следующие действия: Параметры → Другое (Алерты) → [Выбрать тенант] → Параметры алертов → Связи правил сегментации → Добавить связь правила сегментации.
-
Заполните основные поля следующими значениями (Рисунок):
- Название:
[4rays] TI IOC Alert Generator - Тенанты и правила корреляции:
.../4rays TI Cloud/notification/[4rays] Alert_TI IOC Detected - Правило сегментации:
.../4rays TI Cloud/[4rays] TI IOC Alert Generator
- Название:

- Сохраните изменения.
Окончание настройки
Для окончания настройки примените изменения на всех задействованных корреляторах путём обновления параметров в меню: Ресурсы → Активные сервисы → Корреляторы → [выбрать необходимый коррелятор(ы)] → Обновить параметры.
Примеры корреляционных срабатываний и нотификаций
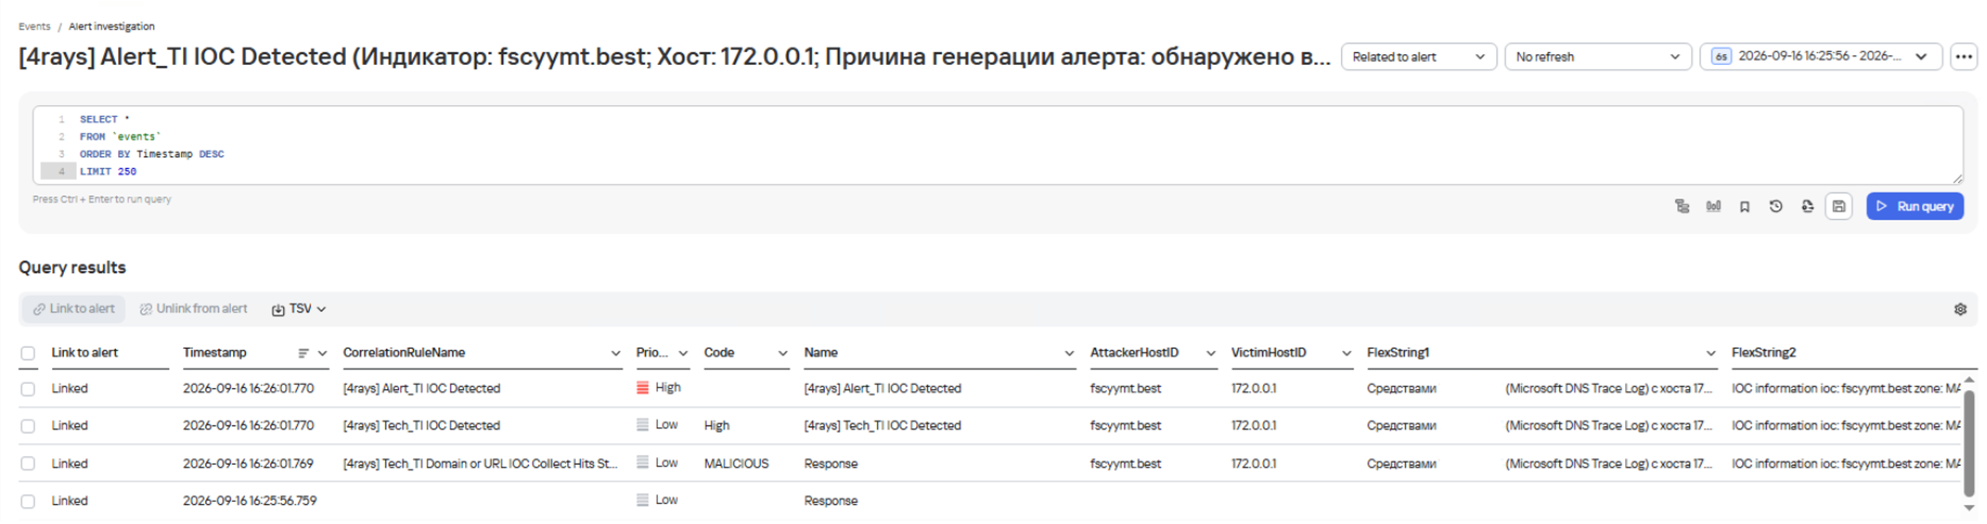
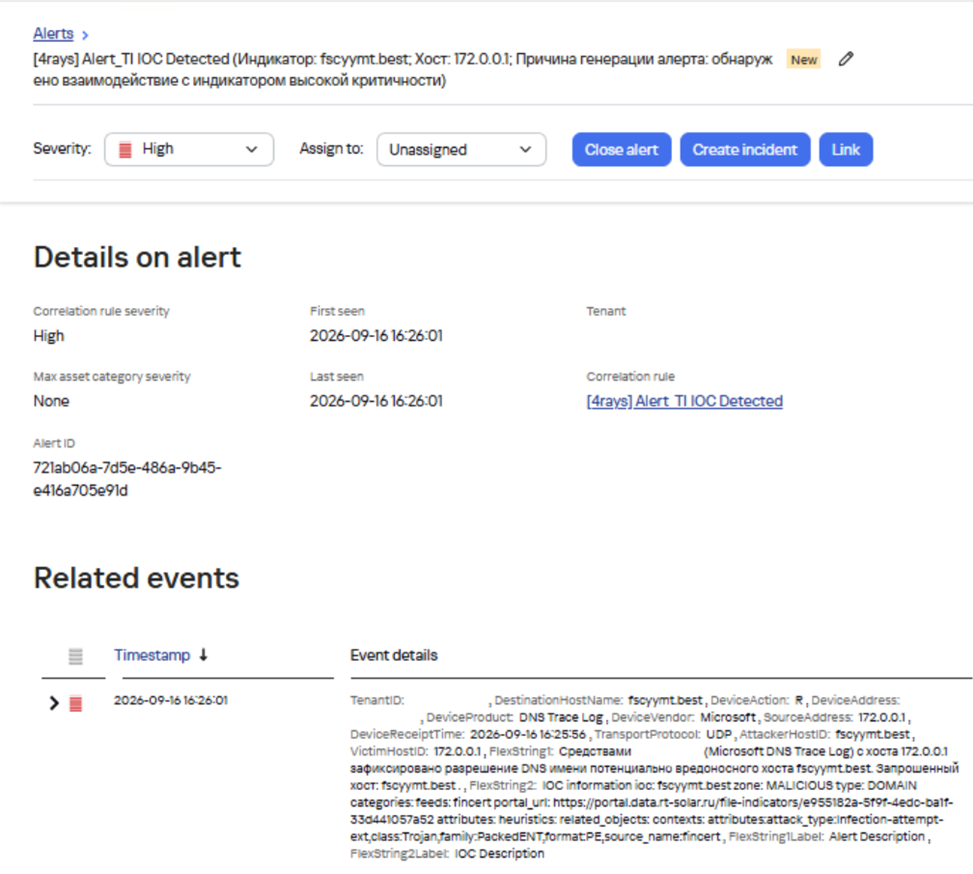
Правило [4rays] Alert_TI IOC Detected с критичностью High + Алерт на индикатор с зоной MALICIOUS
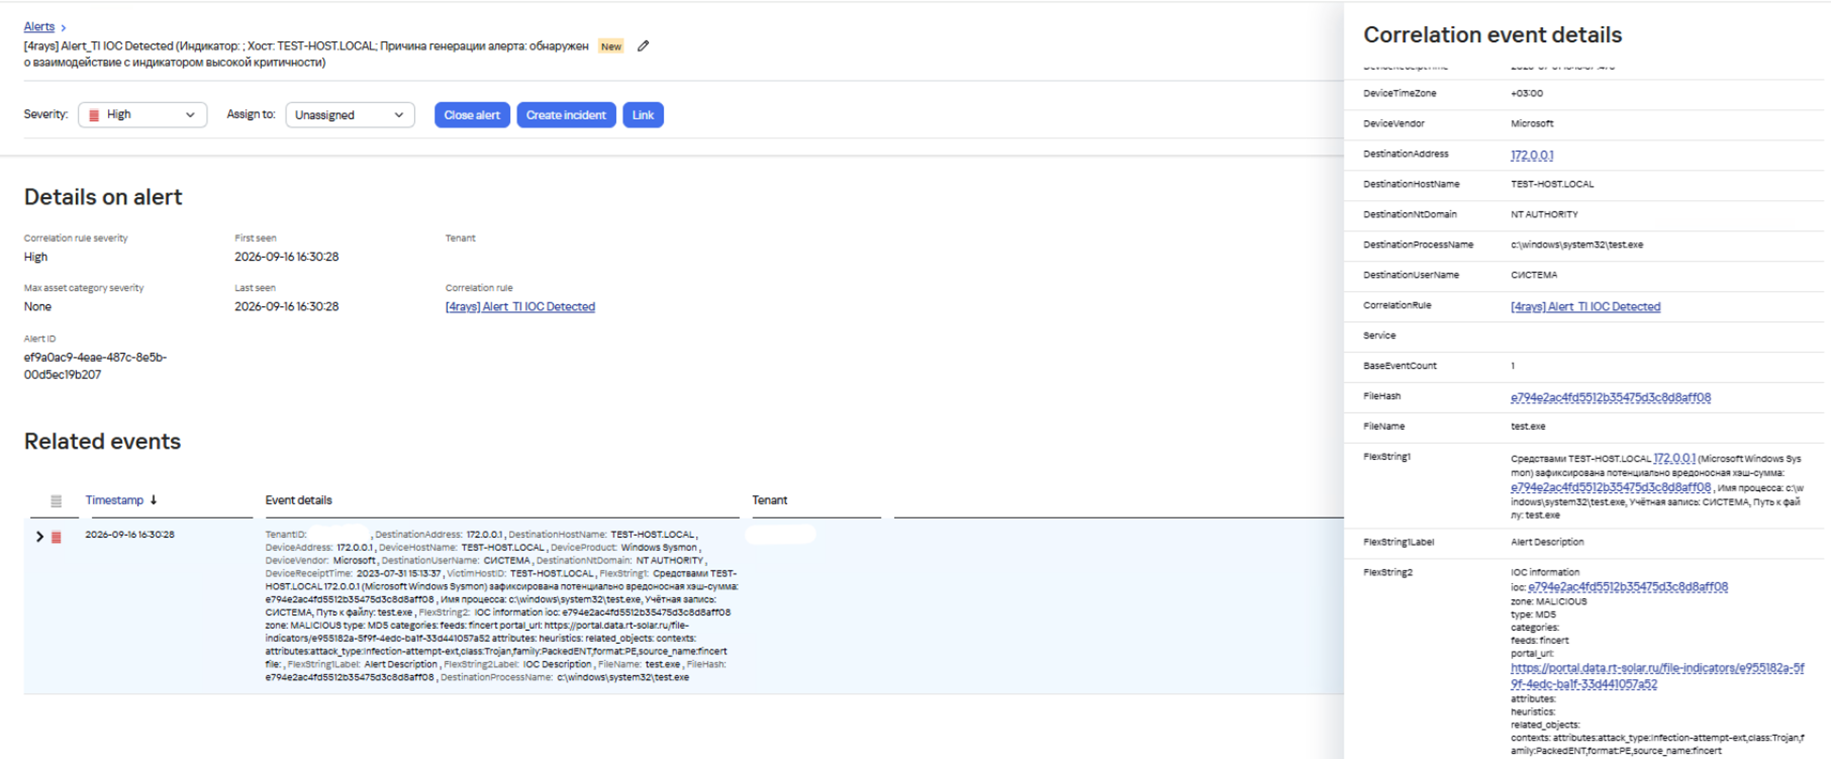
Пример срабатывания корреляционного правила [4rays] Alert_TI IOC Detected с критичностью High + Алерт на индикатор с зоной MALICIOUS представлен на рисунках:
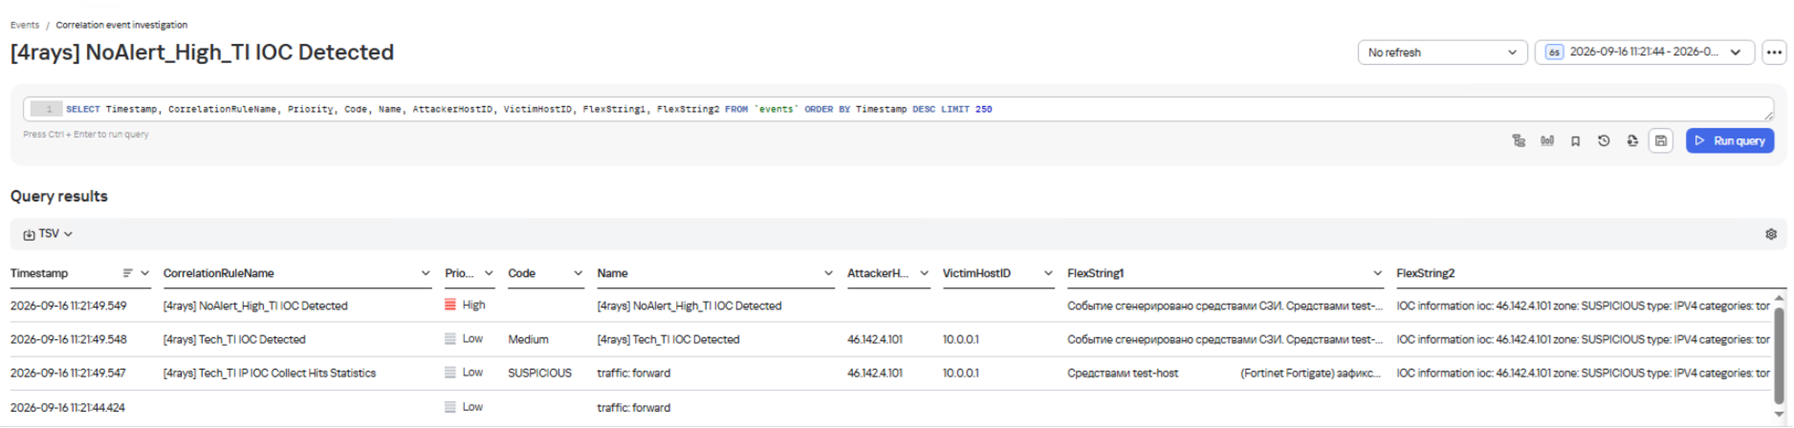
Правило [4rays] NoAlert_High_TI IOC Detected с критичностью High на индикатор с зоной SUSPICIOUS
Пример срабатывания корреляционного правила [4rays] NoAlert_High_TI IOC Detected с критичностью High на индикатор с зоной SUSPICIOUS представлен на рисунке:
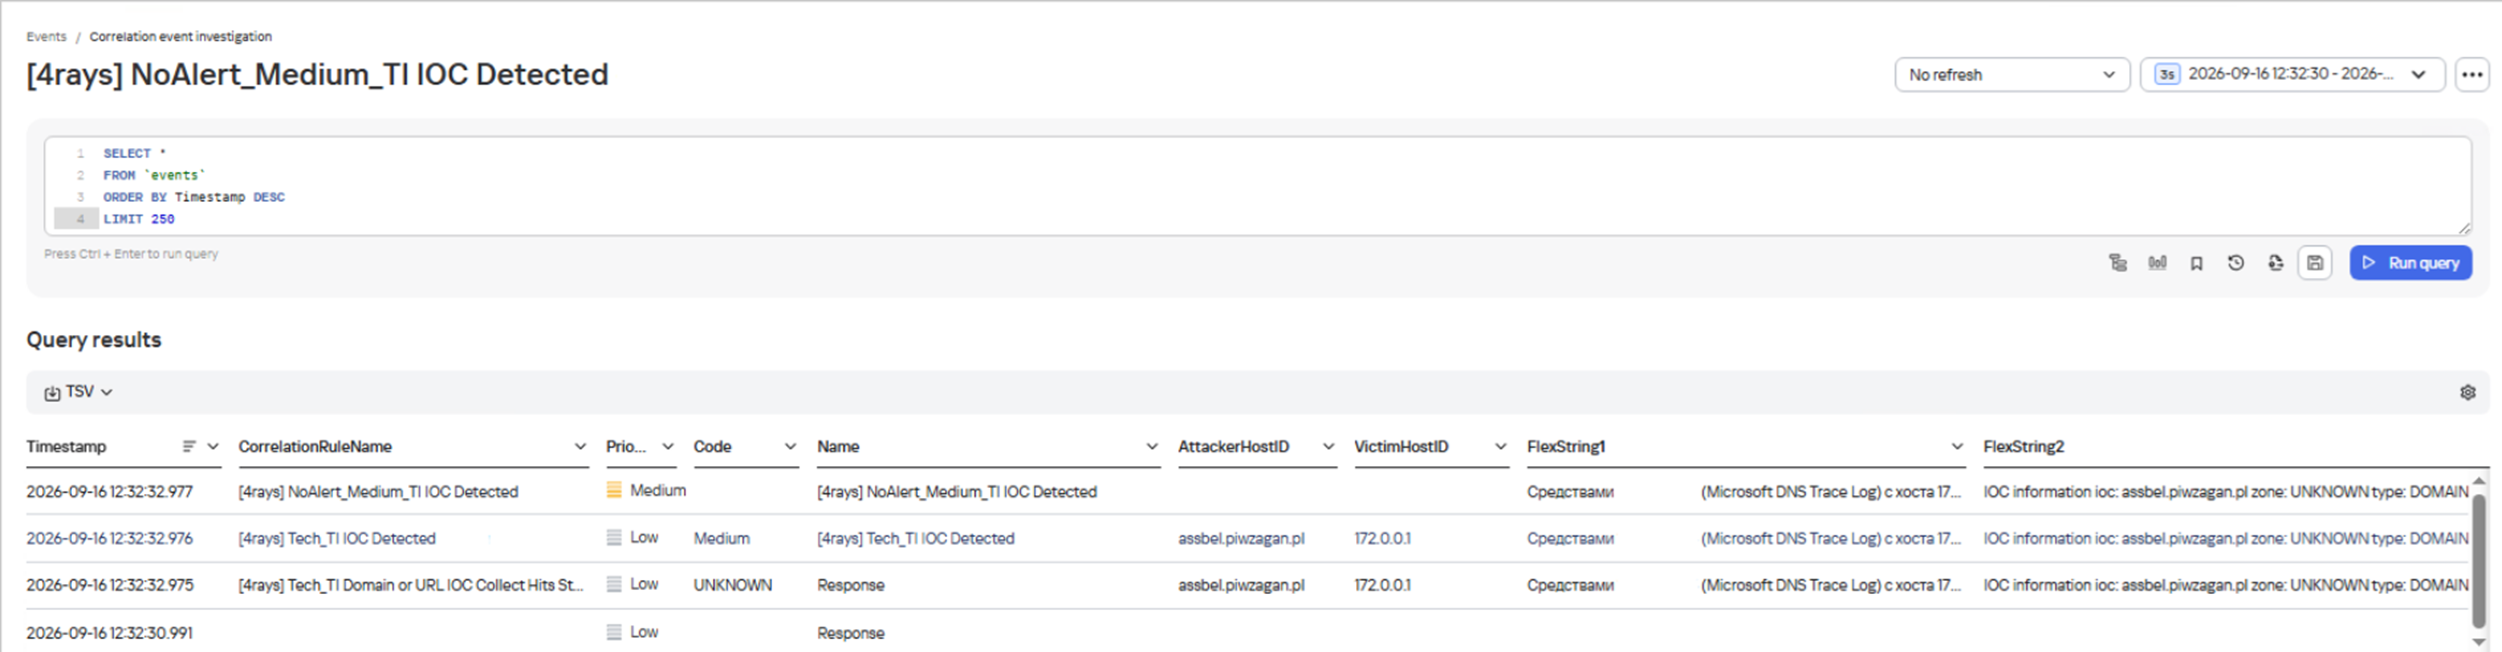
Правило [4rays] NoAlert_Medium_TI IOC Detected с критичностью Medium на индикатор с зоной UNKNOWN
Пример срабатывания корреляционного правила [4rays] NoAlert_Medium_TI IOC Detected с критичностью Medium на индикатор с зоной UNKNOWN представлен на рисунке:
Правило [4rays] Alert_TI IOC Detected с критичностью High на индикатор с зоной MALICIOUS
Пример срабатывания корреляционного правила [4rays] Alert_TI IOC Detected с критичностью High на индикатор с зоной MALICIOUS представлен на рисунке: